חשבונות ענן פרטיים, כלי AI ותוספים לדפדפן הופכים לחלק משגרת העבודה, גם כשהם לא אושרו על ידי הארגון. מחקר של BetterCloud מצא כי ארגון ממוצע משתמש ב-106 אפליקציות SaaS, בעוד 59% מאנשי ה-IT מביעים חשש משימוש בכלים שאינם נמצאים תחת בקרה
הדרך שבה עובדים מאמצים כלים דיגיטליים השתנתה משמעותית בשנים האחרונות. במקום להמתין לרכש, התקנה או אישור מסודר של מחלקת ה-IT, אפשר כיום לפתוח חשבון בשירות חדש בתוך דקות, להשתמש בו לצורך נקודתי ולהמשיך הלאה.
מבחינת העובד, מדובר בדרך פשוטה לקצר תהליכים: להעביר קובץ גדול, לסכם מסמך, לתמלל פגישה או לבצע המרה של קובץ. מבחינת הארגון, לעומת זאת, כל פעולה כזו עלולה להעביר מידע לסביבה חיצונית שלא נבדקה, לא אושרה ולעיתים גם אינה מוכרת לצוותי אבטחת המידע.
התופעה הזו מוכרת כ-Shadow IT, והיא כוללת שימוש באפליקציות, שירותים ופלטפורמות שפועלים מחוץ למסגרת הטכנולוגית הרשמית של הארגון. לפי נתוני BetterCloud לשנת 2025, ארגון ממוצע משתמש כיום ב-106 אפליקציות SaaS. במחקר שכלל כ-600 אנשי IT, 59% מהמשיבים ציינו כי הם מודאגים במידה מסוימת או רבה משימוש בכלים שלא עברו אישור.
הסיכון כבר לא מתחיל בהתקנת תוכנה
בעבר, מערכות אבטחת מידע התמקדו במידה רבה בתוכנות שהותקנו על מחשבי העובדים. כיום חלק גדול מהפעילות מתרחש ישירות דרך הדפדפן, ולכן הגבול בין כלי מאושר לשירות חיצוני נעשה מטושטש יותר.
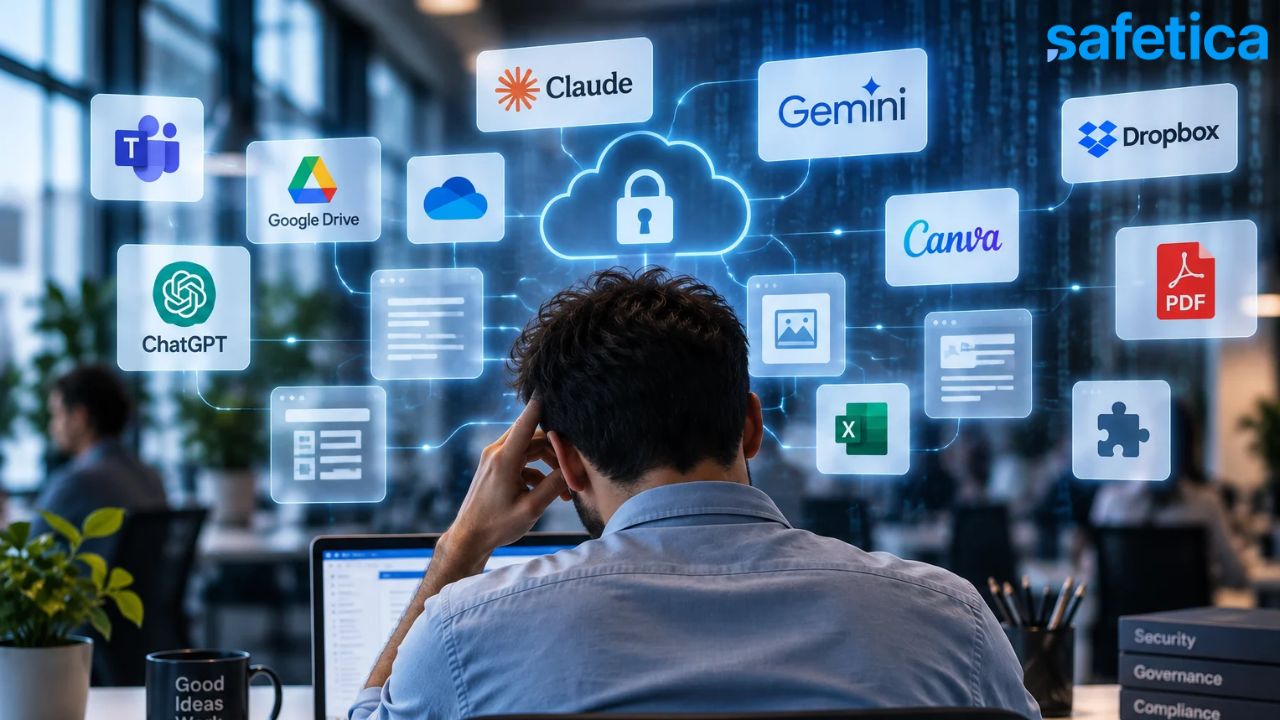
קובץ יכול לעבור מחשבון ארגוני לשירות אחסון פרטי, מסמך פנימי יכול להיות מועתק לכלי AI לצורך עיבוד, ותוסף לדפדפן עשוי לקבל הרשאות גישה לתוכן שמופיע על המסך. בחברת אבטחת המידע Safetica מצביעים על שירותי SaaS פרטיים, כלי בינה מלאכותית ותוספים לדפדפן כשלושה מוקדים מרכזיים שבהם Shadow IT מופיע כיום בארגונים.
הקושי נובע גם מכך שחלק מהשירותים האלה לא נראים כמו תוכנה חדשה שנכנסה לארגון. במקרים רבים, מבחינת מערכות המחשוב מדובר פשוט בתעבורת אינטרנט רגילה.
לדברי גיא פישמן, מיישם סייבר בקומסקיור, "רוב העובדים לא פועלים מתוך כוונה לעקוף נהלים, אלא פשוט רוצים לבצע את המשימה שלהם בצורה מהירה ונוחה יותר. האתגר נוצר כאשר מידע ארגוני עובר לכלי חיצוני בתוך שניות, בלי התקנה ובלי שמחלקת ה-IT בהכרח מודעת לכך. לכן ארגונים צריכים להסתכל לא רק על התוכנות שנמצאות על המחשב, אלא גם על היעדים שאליהם המידע שלהם עובר".
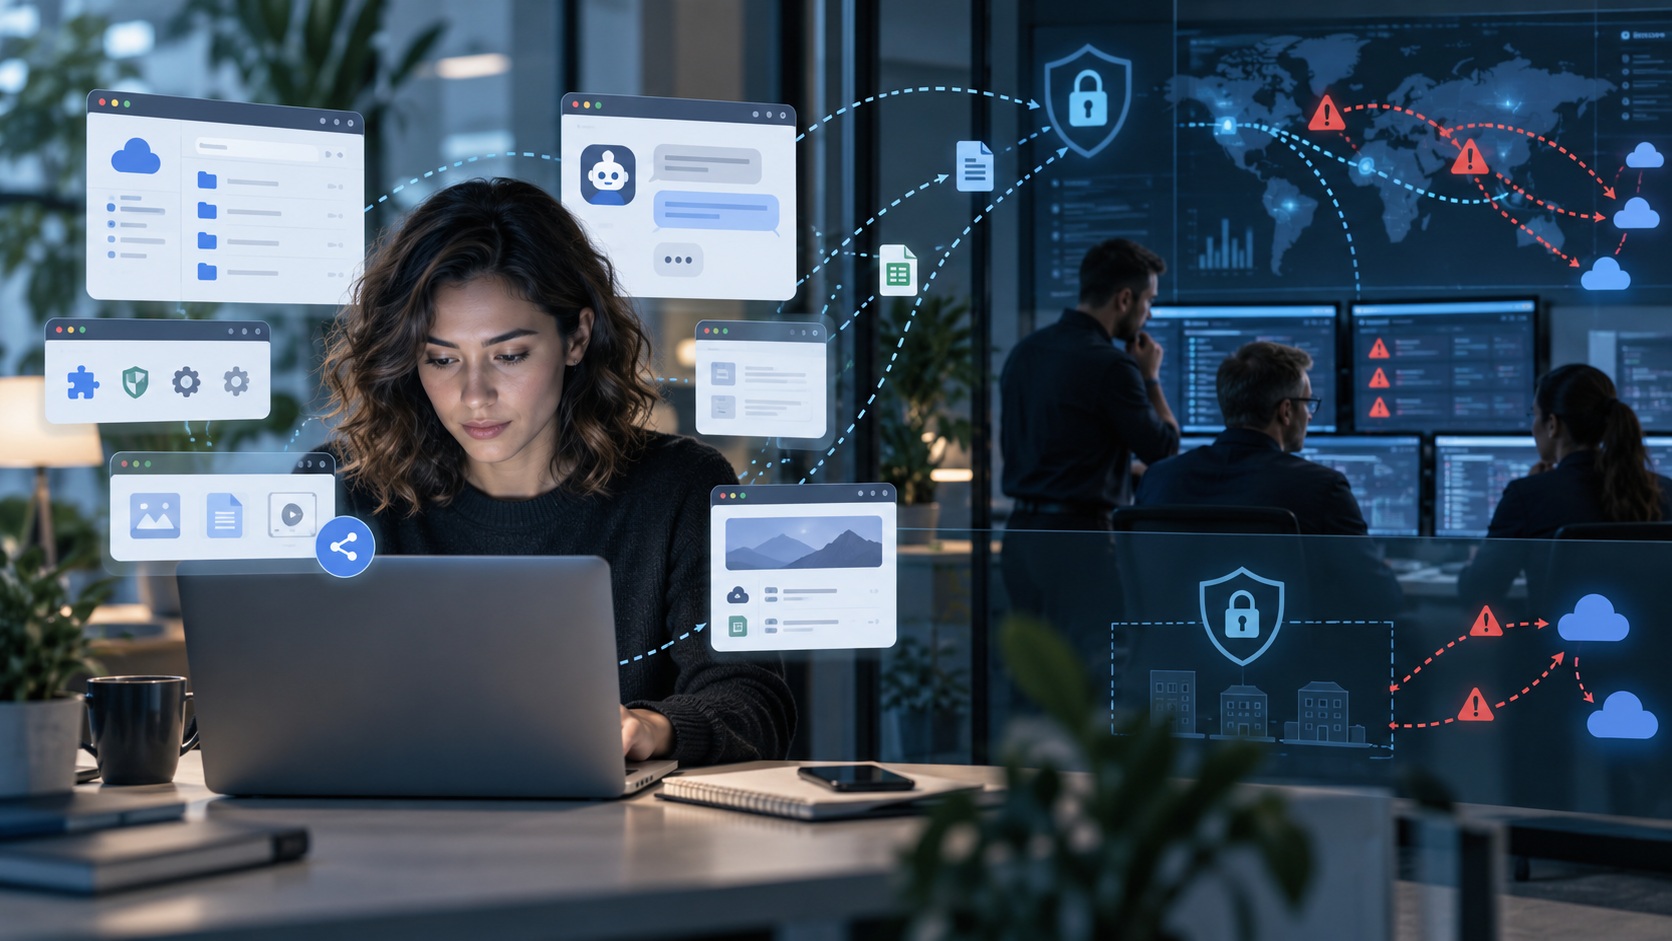
כלי AI הגדילו את נקודות העיוורון
התרחבות השימוש בכלי AI הוסיפה שכבה נוספת לתופעה. עובדים משתמשים בכלים כאלה לצורך כתיבה, סיכום, ניתוח ותמלול, ולעיתים מעלים אליהם מידע שנוצר בתוך הארגון.
לפי דוח Cost of a Data Breach 2025 של IBM, כ-20% מהארגונים שנבדקו חוו אירוע אבטחה שהיה קשור לשימוש לא מאושר בכלי AI. בארגונים שבהם נמצא שימוש נרחב ב-Shadow AI, העלות של אירוע אבטחה הייתה גבוהה בכ-670 אלף דולר לעומת ארגונים שבהם לא זוהה שימוש כזה.
גם ניסיון לחסום באופן גורף שירותים כאלה לא תמיד פותר את הבעיה. עובד שזקוק לכלי מסוים יכול לעבור לשירות חלופי, לחשבון אישי או למכשיר פרטי, ובכך להוציא את הפעילות עוד יותר מחוץ לטווח הראייה של הארגון.
המשמעות היא ש-Shadow IT אינו רק בעיית אבטחה נקודתית, אלא תוצר של סביבת עבודה שבה כל עובד יכול לבחור מתוך מאות כלים זמינים כמעט מיד. עבור צוותי IT ואבטחת מידע, האתגר הוא להבין אילו שירותים באמת נמצאים בשימוש, איזה מידע עובר דרכם, ואיפה נוצר פער בין סביבת העבודה הרשמית לבין הדרך שבה העובדים מבצעים את העבודה בפועל.
צילום: יח"צ קומסקיור